NVIDIA 在 GitHub 開源 SkillSpector,針對 Claude Code、Codex 與 MCP 技能做安裝前安全掃描。倉庫累積 25,730 顆星標。官方引用研究顯示,31,132 個已分析技能中 26.1% 含至少一個漏洞,5.2% 出現明顯惡意意圖。
SkillSpector 是 NVIDIA 開源的代理技能安全掃描器,以 71 條規則與兩階段分析在安裝前檢查漏洞、提示注入與資料外送風險,輸出 0 至 100 分風險分數。
SkillSpector 是什麼?
SkillSpector 以 Python 撰寫,提供命令列與 MCP 伺服器兩種形態,採 Apache 2.0 授權,屬 NVIDIA 技能驗證流程的一部分。
這個專案處理的是一個結構性縫隙。代理技能由第三方撰寫,安裝後以使用者權限執行,中間缺乏審查環節。SkillSpector 的定位是把審查動作提前到安裝之前,用機械規則回答一個具體問題:這個技能是否安全。
它同時是 NVIDIA Verified Skills 流程的一部分。通過掃描的技能會發佈至 NVIDIA 的技能目錄,形成一條由上架前檢查、評分到簽章的鏈路。倉庫以 Python 撰寫,採 Apache 2.0 授權,提供命令列、Python API、Docker 映像與 MCP 伺服器四種接入形態。
技術路線偏向防禦縱深。掃描全程不執行被檢查的技能,只做正規表達式比對、Python 抽象語法樹分析、YARA 簽章與可選的大型語言模型語意判讀。官方文件明確指出它並非沙箱,用途在於攔截高風險模式,而非隔離已安裝的程式。
代理技能的安全風險有多嚴重?
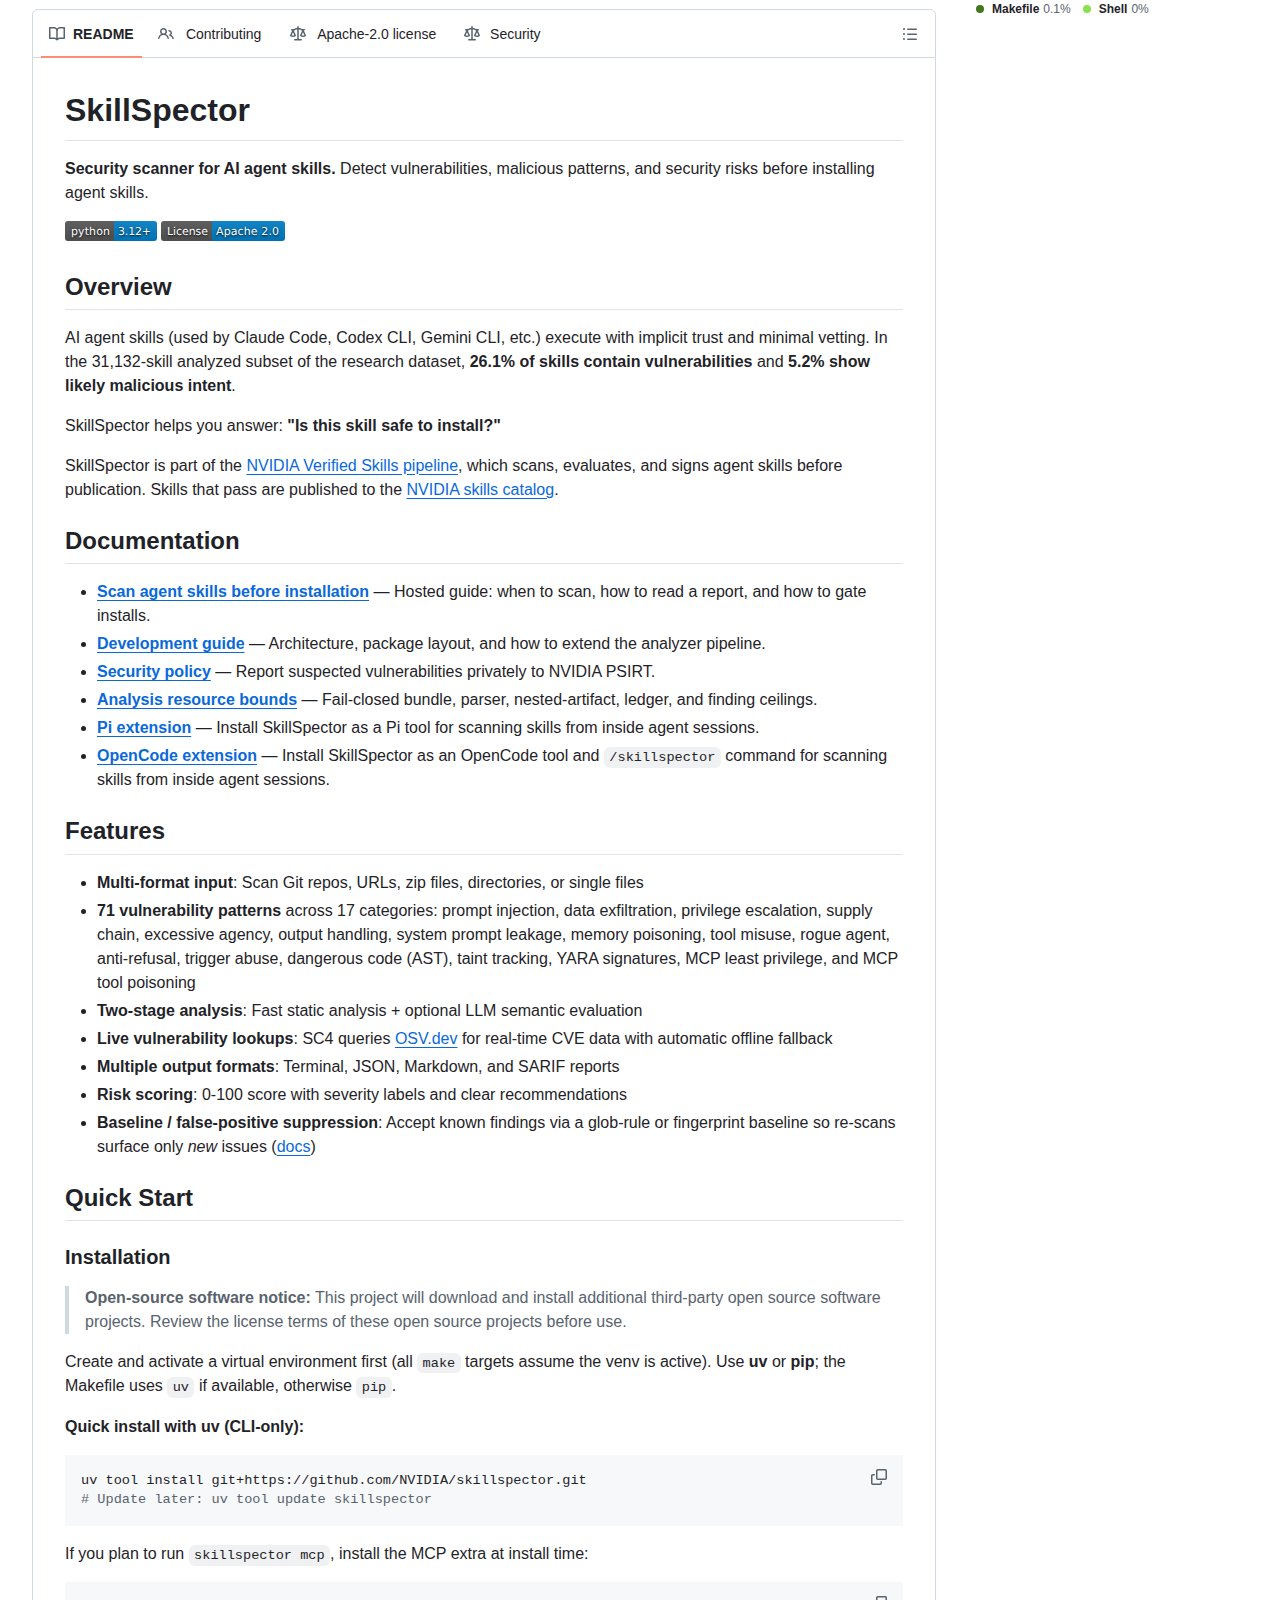
官方引用的研究涵蓋 42,447 個技能,其中 31,132 個完成分析,26.1% 至少含一個漏洞,5.2% 出現明顯惡意意圖,附可執行腳本者風險高出 2.12 倍。
數據來自論文《Agent Skills in the Wild: An Empirical Study of Security Vulnerabilities at Scale》,作者為 Liu 等人,2026 年發表。研究從主要技能市場收集 42,447 個樣本,其中 31,132 個具備可分析內容,成為比率計算的分母。
兩個比率指向不同性質的問題。26.1% 代表存在至少一個可辨識的漏洞模式,可能出於疏忽,例如未固定依賴版本或過度要求權限。5.2% 的惡意意圖比例較低,但性質嚴重,涉及憑證外送、隱藏指令與反拒答設定。
第三個數字最值得留意。具可執行腳本的技能,風險比率是純文字技能的 2.12 倍,說明風險集中在真正能動手的部分。這也解釋了為何掃描器把腳本標記為 1.3 倍加權,而非與文件同等看待。
SkillSpector 能偵測哪些漏洞類型?
涵蓋 71 條規則、17 個類別,包括提示注入、反拒答、資料外送、權限提升、供應鏈風險、系統提示洩漏、記憶污染與 MCP 工具投毒。
提示注入類規則共 6 條,處理指令覆寫、註解中的隱藏指令、外送命令與行為操縱,另有一條針對以空白字元把指令推出可視範圍的寫法。反拒答類 3 條,偵測「永不拒絕」、「不加警告」與「取消限制」等框架。
資料外送類共 5 條,覆蓋對外傳輸、環境變數收割、檔案系統列舉、對話上下文外洩與雲端儲存上傳。其中環境變數收割被列為高嚴重度,因為它直接對應憑證收集的行為模式。
MCP 相關規則分為兩組。權限最小化 4 條檢查宣告與實際能力是否相符,包括未宣告卻使用的能力、萬用字元授權與過度宣告;工具投毒 4 條則針對中繼資料中的隱藏指令、同形字混淆、參數描述注入,以及描述與實際行為不符的情況。
風險分數如何計算?
嚴重度對應固定點數:極危 50 分、高危 25 分、中危 10 分、低危 5 分,含可執行腳本者再乘 1.3 倍,總分上限 100 分,並據此給出安裝建議。
分數帶與建議一一對應。0 至 20 分為低風險,建議為安全;21 至 50 分為中風險,建議為謹慎使用;51 至 80 分為高風險,81 至 100 分為極危,兩者一律建議不要安裝。
這種線性加總的設計有明顯取捨。優點是透明度高,使用者可以直接由報告回推每一分的來源,也方便在 CI 設定門檻。限制在於不同漏洞的實際危害差異很大,一項高危憑證外送與兩項低危未固定依賴,在分數上可能接近。
報告同時保留逐項證據。每個發現附上檔案位置、行號、信心度與說明,並標記語意模型是否確認。模型未確認的項目會被標為未確認,但不會因此從報告中移除,避免語意判讀掩蓋機械規則的結果。
如何開始掃描一個技能?
以 uv 安裝後即可掃描目錄、單一 SKILL.md、Git 倉庫或 zip 檔,加上 –no-llm 可純本機靜態分析,不需任何 API 金鑰。
uv tool install git+https://github.com/NVIDIA/skillspector.git
skillspector scan ./my-skill/ --no-llm
若要在代理會話中直接呼叫,安裝時加上 MCP 擴充,再執行 skillspector mcp 即可把掃描能力接入任何 MCP 客戶端。Docker 路線適合不想安裝 Python 的環境,把工作目錄掛載為 /scan 後執行掃描。
輸入規模有明確上限。單次輸入的串流下載、zip 解壓總量與倉庫複製後容量上限為 100 MiB,單一 zip 的成員數上限為 10,000,單檔分析上限為 1 MB。超限時程式以失敗關閉處理,不會靜默截斷。
批次情境另有工具。contrib/batch_scan 支援目錄並行掃描,可指定工作執行緒數,並內建中文、日文與韓文的偵測支援。
在 CI 流程中如何自動攔截?
退出碼 0 代表分數不超過 50,1 代表超標或覆蓋不完整,2 代表執行錯誤。加 –fail-on-incomplete 可收緊門檻。
skillspector scan https://github.com/user/my-skill \
  --format sarif --output report.sarif --fail-on-incomplete
輸出格式共四種。終端機格式適合人工閱讀,JSON 適合程式解析,Markdown 適合寫入文件,SARIF 則對應 IDE 與程式碼掃描平台的標準格式。選用 SARIF 可以把結果直接併入既有的安全儀表板。
覆蓋率是這套設計的關鍵概念。當部分檔案被排除、分析預算耗盡或隔離環境不可用,報告會標記為不完整。加上 –fail-on-incomplete 之後,不完整即視為失敗,避免「掃過了」與「掃完了」被混為一談。
誤報處理有專門機制。使用者可先執行 baseline 子命令把當前發現寫入基準檔並提交,之後重複掃描只會顯示新增項目,既有的已接受項目仍保留在報告中,可用 –show-suppressed 檢視。
SkillSpector 有什麼限制與資料外送風險?
啟用語意分析時,可分析檔案內容會傳送至所選的模型供應商端點。加上 –no-llm 只做本機靜態分析。它亦無法判讀圖片內文字、加密內容或執行期行為。
官方把這一段寫得相當直白。語意分析會把檔案內容送往 SKILLSPECTOR_PROVIDER 指定的端點,包括可讀的簽章中繼資料。若內容涉及內部程式碼,這一點必須在導入前決定是否接受。
供應鏈檢查會把依賴名稱送往 OSV.dev 查詢已知漏洞。這一步送出的只有套件座標,不含檔案內容,也不需要 API 金鑰,但在完全離線的環境會退回內建清單。
能力邊界同樣清楚。非英語內容的偵測可能遺漏,圖片中的文字無法分析,編譯或加密的二進位內容無法判讀,靜態分析亦不會觀察執行期行為。這些限制意味着低分不等於絕對安全,只是風險較低。
項目規模與維護節奏如何?
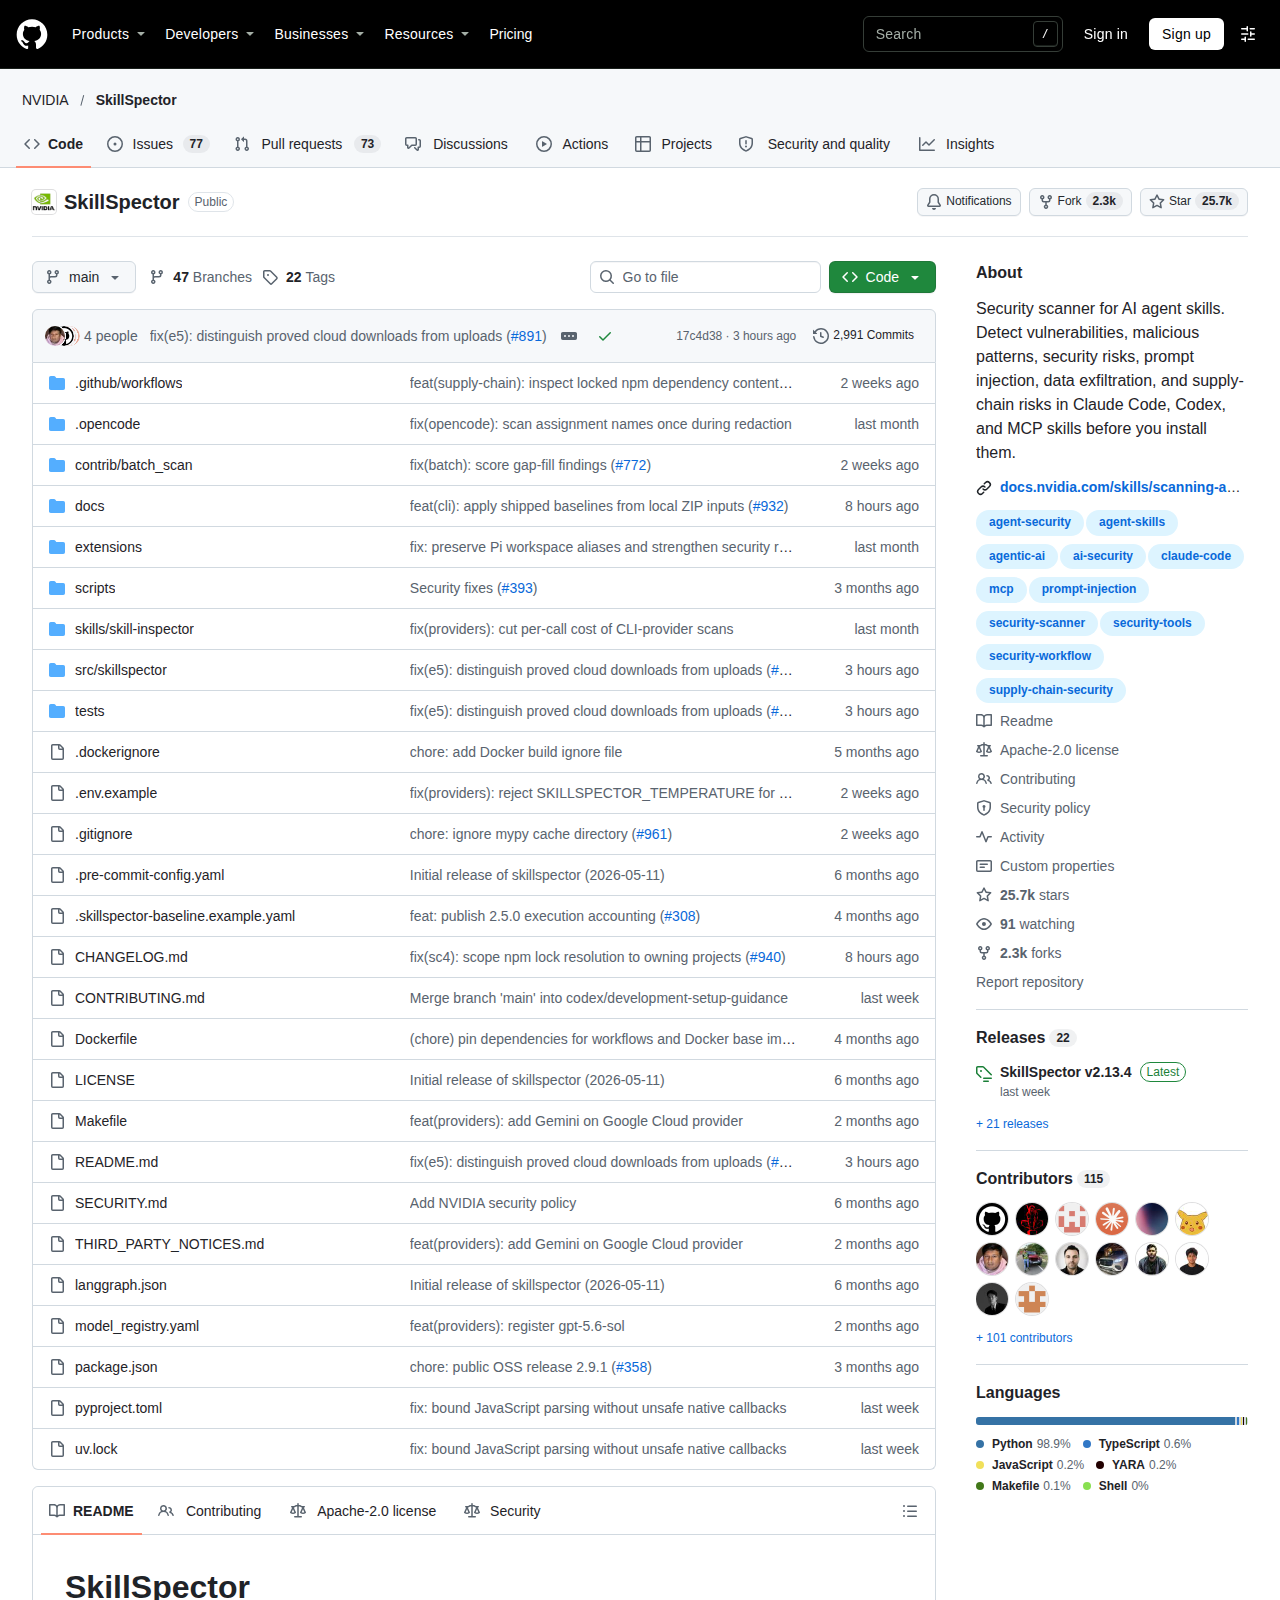
倉庫累積 25,730 星標與 2,272 個分叉,主要語言 Python,採 Apache 2.0 授權,2026 年 3 月建立,最新版本 v2.13.4 於 11 月 4 日發佈。
提交記錄顯示改動集中在規則覆蓋與解析器邊界。近期合併的項目包括雲端下載與上傳的區分、ELF 符號表缺漏時的動態符號還原、PE 匯出限制,以及 Unity 與 Unreal 材質格式的解碼。這些都屬於掃描準確度的底層工作,而非介面功能。
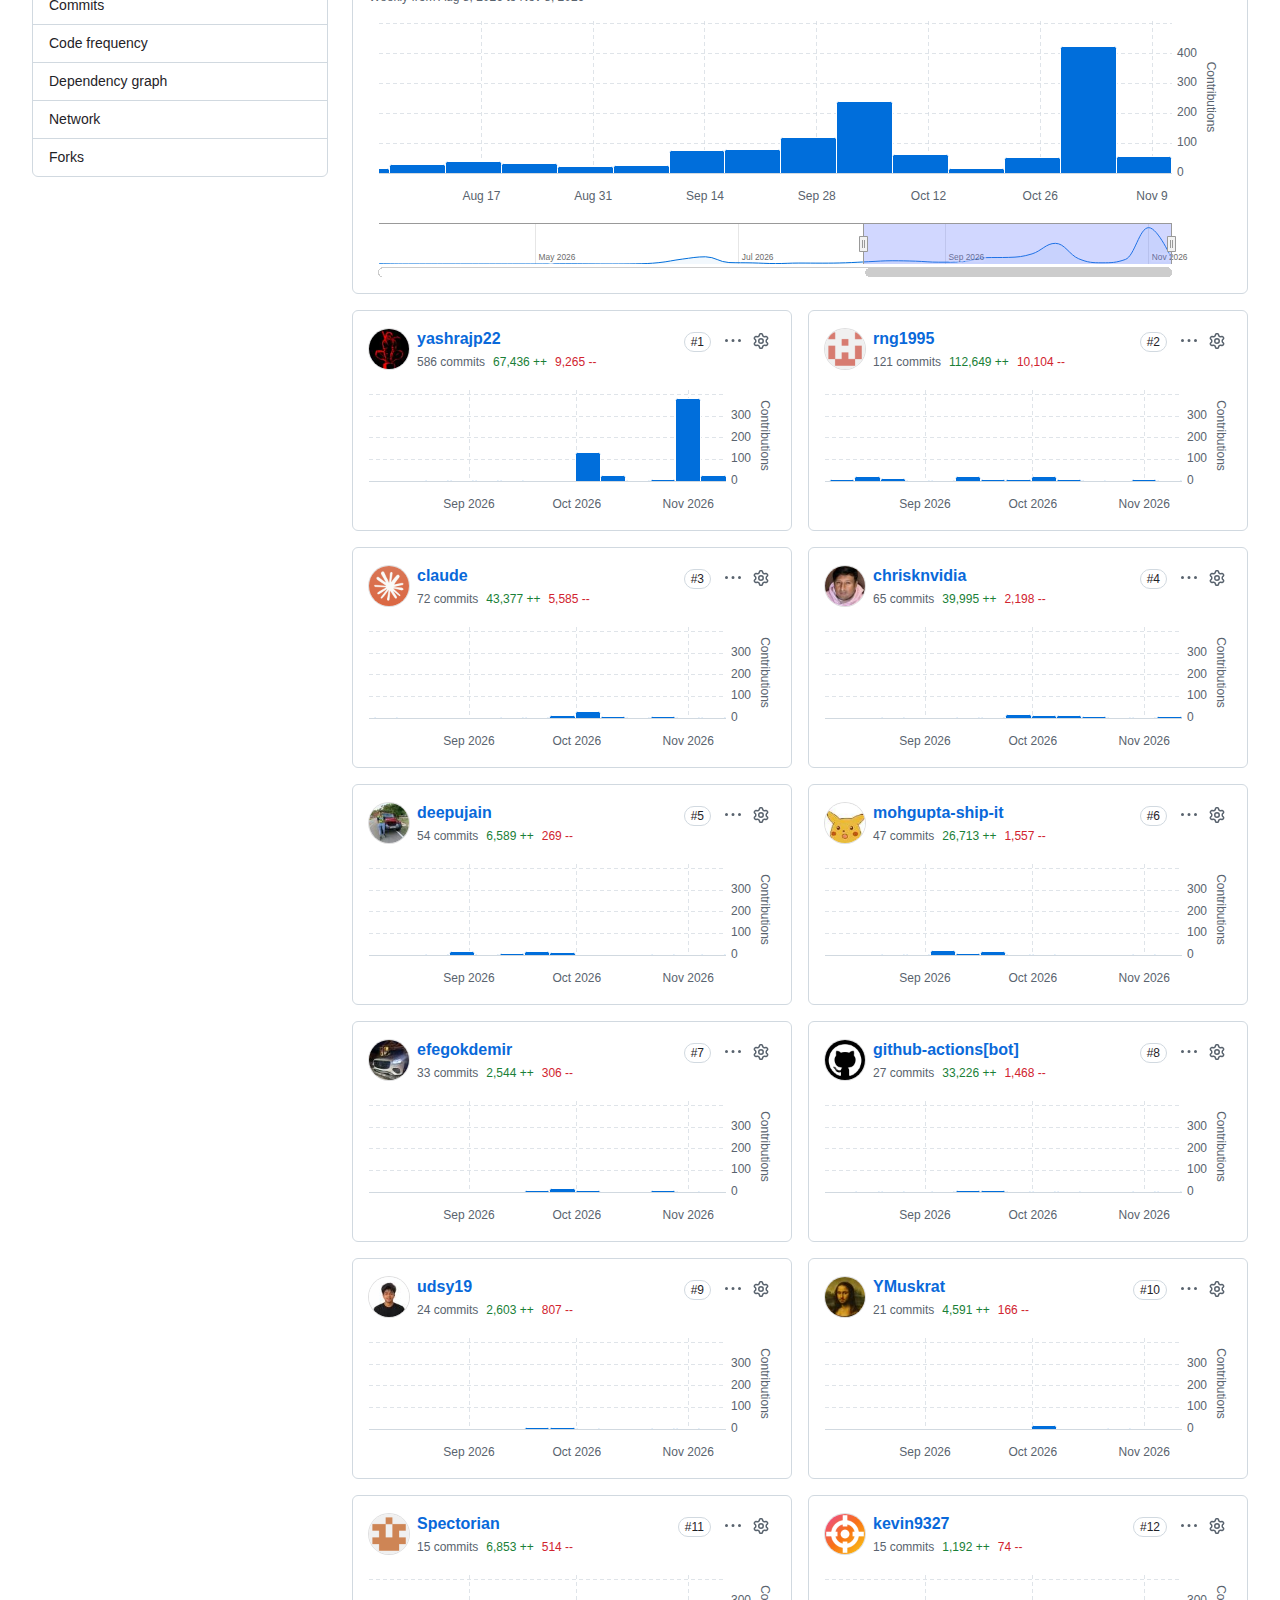
社群活躍度維持在高位。倉庫現有 150 個未關閉議題,主要貢獻者集中在少數帳號,其中一位累積超過 700 次提交。專案同時提供 Pi 與 OpenCode 的擴充,讓掃描可以在代理會話內直接觸發。
議題數量亦反映一個現實。技能格式仍在演變,規則庫需要持續追上新寫法,這個維護負擔不會因為工具成熟而消失。
常見問題有哪些?
常見疑問集中在是否需要 API 金鑰、能否離線執行、與 MCP 註冊表的關係、誤報處理方式,以及低分是否代表絕對安全,以下逐項回答。
沒有 API 金鑰可以使用嗎?
可以。加上 –no-llm 後只執行靜態分析與 OSV.dev 查詢,不需任何模型憑證。代價是失去語意判讀,對描述與行為不符一類的模式偵測能力較弱。
掃描會執行被檢查的程式嗎?
不會。官方明確表示所有分析皆為靜態,包括正規表達式、語法樹與 YARA 簽章,技能程式碼從未被執行。這也是它定位為防禦縱深而非沙箱的原因。
支援哪些模型供應商?
內建選項包括 OpenAI、Anthropic、NVIDIA build、Gemini、Azure OpenAI 與 Ollama,另可指向任何相容端點。部分命令列供應商如 Codex CLI 因沙箱允許讀取主機檔案而被停用。
可以掃描 MCP 伺服器嗎?
可以。指定 –mcp-registry 後,輸入可為註冊表中的伺服器名稱或完整目錄網址。另可比較兩份快照,列出新增、移除與欄位變更的伺服器。
誤報太多怎麼辦?
先用 baseline 子命令建立基準檔,再以 –baseline 指定。之後的掃描只報告新增發現,並可用 –show-suppressed 檢視被抑制的項目。基準檔可支援指紋或 glob 規則兩種寫法。
分數低就代表安全嗎?
不代表。官方列出多項限制,包括非英語內容、圖片文字、加密內容與執行期行為。分數是安裝前的風險參考,而非安全保證。
這次發佈適合哪些團隊?
適合已在團隊內使用 Claude Code、Codex 或 MCP 技能,並需要安裝前審查機制的組織。偶爾安裝個人技能者效益有限。
導入的門檻不在技術,而在流程。掃描器提供的是判準與報告,是否把 51 分以上一律攔截、抑或只攔極危項目,屬於組織的政策決定。官方文件亦把這一點留給整合方自行設定。
離線環境需要額外評估。OSV.dev 查詢在無網路時會退回內建清單,覆蓋範圍明顯縮減。若團隊的技能來源固定且數量有限,可考慮一次性掃描後建立基準,之後只追蹤變更。
同類的供應鏈與權限議題,可對照 OpenAI Codex Security 的漏洞掃描路線 與 代理技能生態的快速擴張。
原始碼與文件在何處查閱?
原始碼在 GitHub 的 NVIDIA/SkillSpector,使用文件在 docs.nvidia.com/skills,另有 NVIDIA 技能目錄可對照。
倉庫網址為 https://github.com/NVIDIA/SkillSpector ,內含命令列用法、Python API 範例、規則清單與各供應商的設定方式。規則表逐條列出編號、嚴重度與說明,便於對照報告中的發現。
官方文件位於 https://docs.nvidia.com/skills/scanning-agent-skills ,說明掃描時機、報告解讀與安裝閘門的設定方式。NVIDIA 技能目錄在 https://github.com/NVIDIA/skills ,列出通過掃描與簽章的技能。
