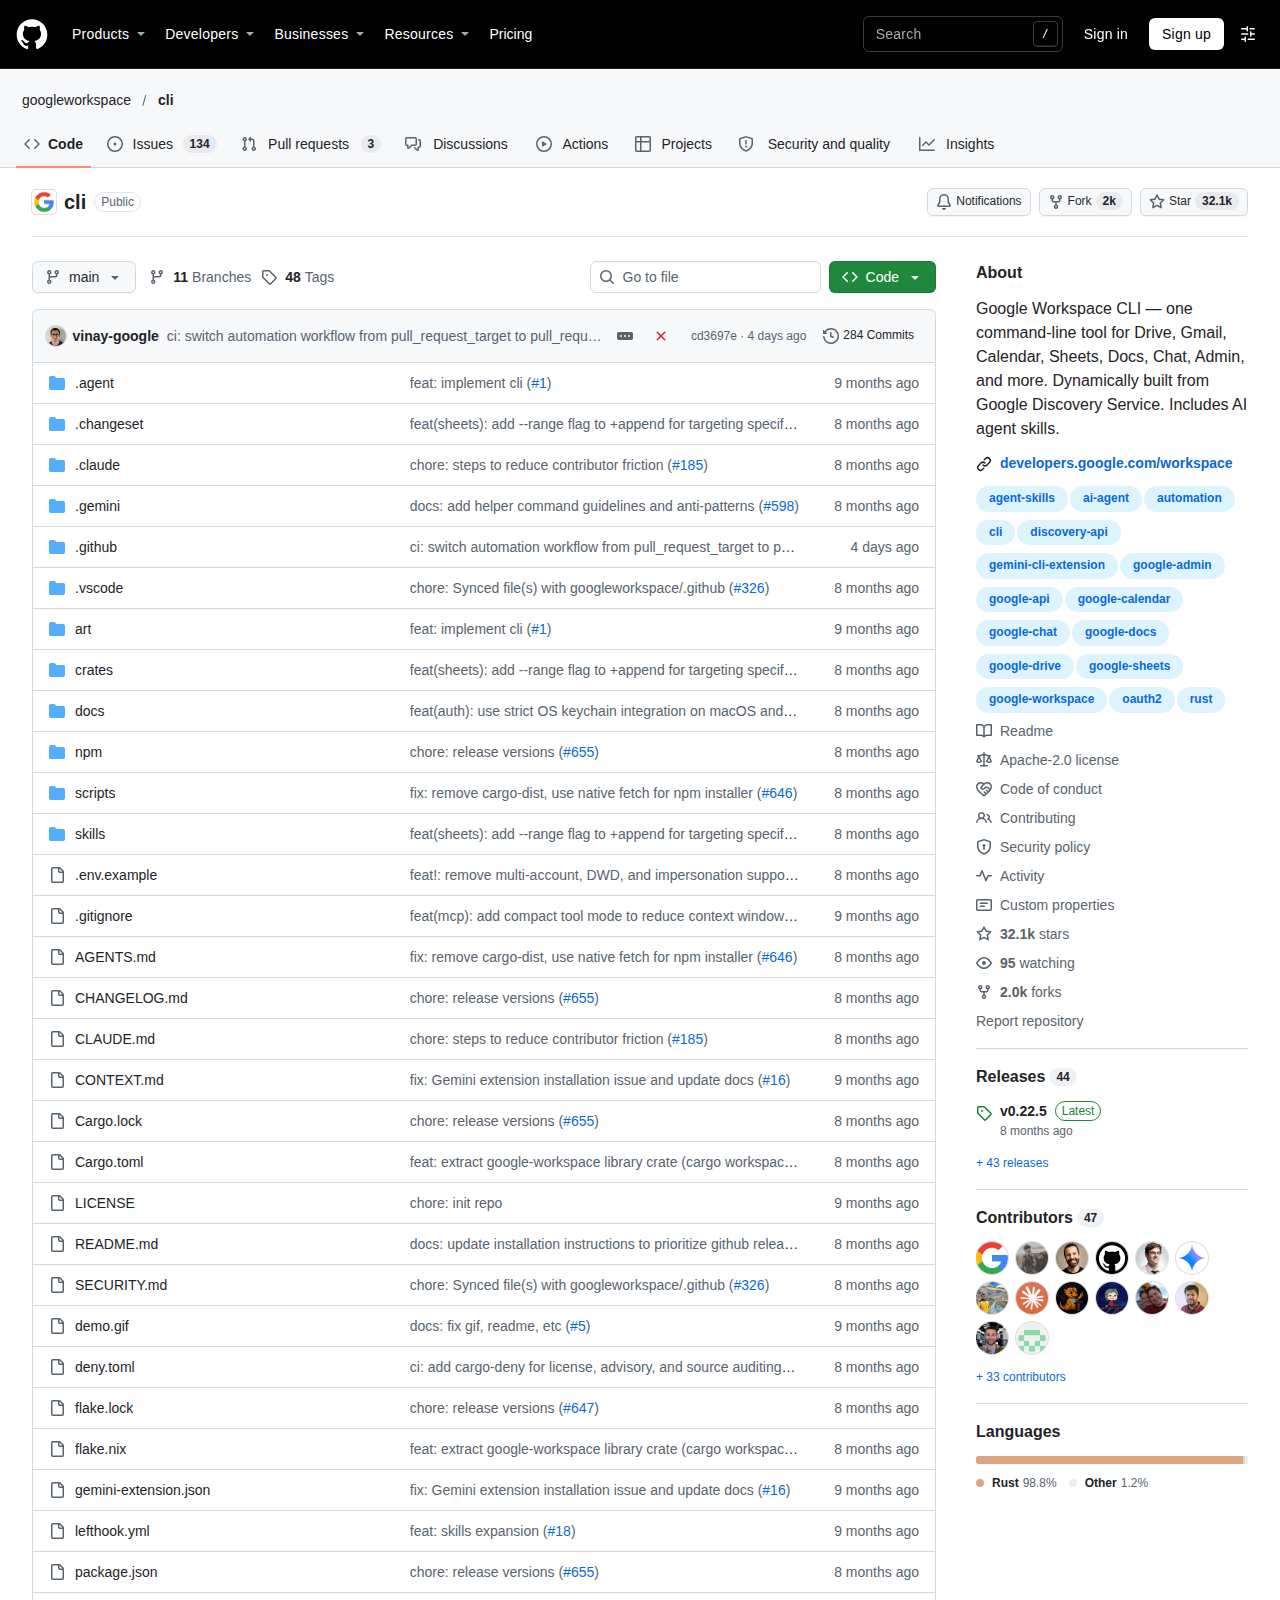
gws 是 Google Workspace 組織開源的命令列工具,以 Rust 撰寫,採 Apache 2.0 授權。儲存庫累積三萬二千零七十三顆星與四十四名具名貢獻者,npm 單週下載五萬一千一百四十六次。核心做法是執行時讀取 Discovery Service,即時組出命令面。
它把 Drive、Gmail、Calendar 與 Sheets 收進同一支執行檔,每次執行依 Discovery Service 組出命令,輸出為結構化 JSON。
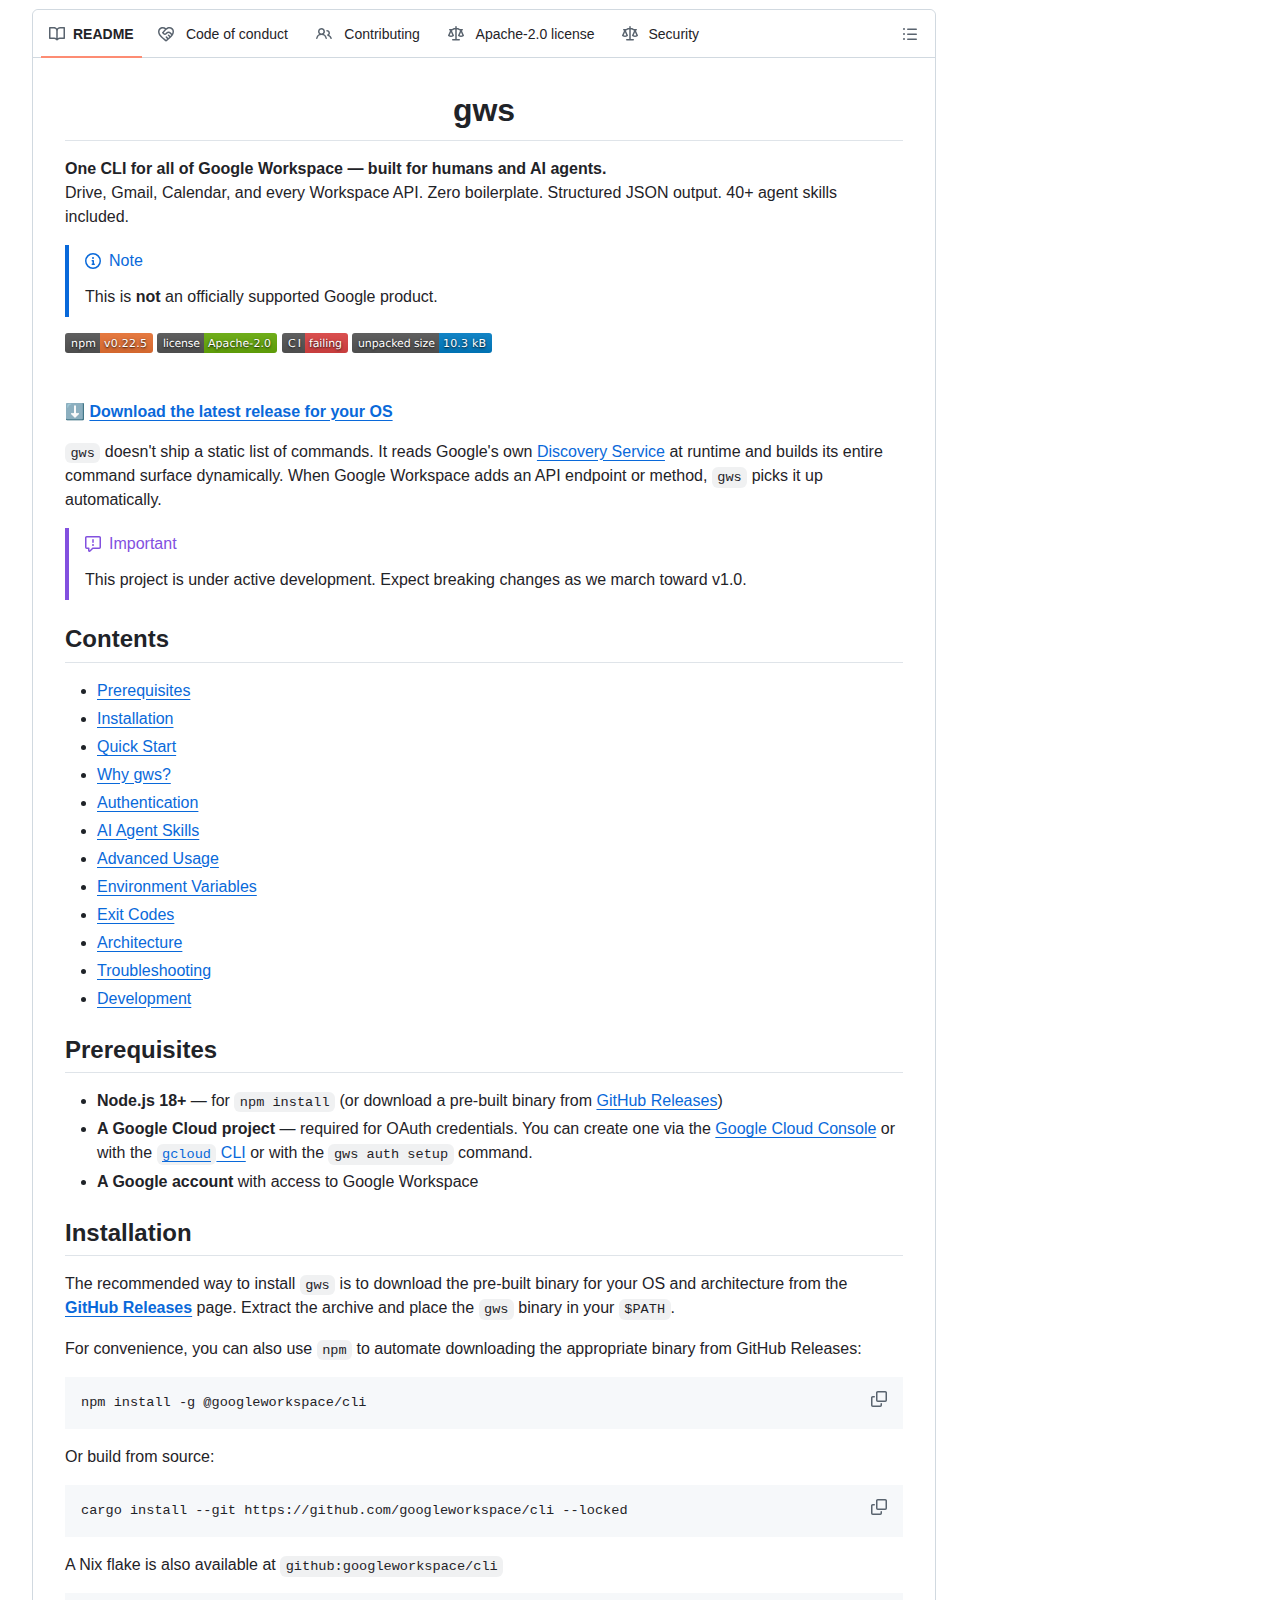
這個專案在二零二六年三月二日建立,八個月內推進到 v0.22.5,累積四十四個版本標籤。它的定位寫得相當直接,一條命令列工具同時服務人類與 AI 代理,主打零樣板程式碼與結構化輸出。
gws 是什麼工具?
它是一支單一執行檔,用一條命令存取 Workspace 各項服務,支援自動分頁、請求預覽與格式內省,另附九十五個代理技能目錄與 Gemini CLI 擴充。
README 的說明是,這個工具不運送靜態命令清單。它在執行時讀取 Google 官方的 Discovery Service,用該服務提供的 API 藍圖建立整個命令面。當 Google Workspace 新增端點或方法,工具會自動接收,無須等待版本更新。
安裝途徑有四種。從 GitHub Releases 下載對應作業系統的預編譯執行檔是最推薦的做法;也可以用 npm 安裝 @googleworkspace/cli 套件,由安裝腳本代為抓取二進位檔;第三種是透過 cargo 從原始碼建置;第四種是用 Homebrew 安裝。
輸出格式統一為 JSON。成功結果、錯誤訊息與下載中介資料都採同一結構,這種一致性讓後續以 jq 這類工具串接管線變得可行。
它如何在不寫死命令的情況下運作?
它採兩階段解析,先讀取第一個參數辨識服務,再抓該服務的 Discovery 文件並快取二十四小時,用文件內容建立命令樹,最後重新解析其餘參數並發出請求。
第一階段是辨識服務。程式讀取 argv[1] 判斷目標,例如 drive 或 gmail。第二階段抓取該服務的 Discovery 文件,快取有效期為二十四小時,再用 clap 命令列框架依文件中的資源與方法建立命令樹。
完成建樹後,程式重新解析剩餘參數,接著認證、組裝 HTTP 請求並執行。整個流程把 API 藍圖當作唯一事實來源,因此新增欄位或方法時不需要改動程式碼。
這種設計的副作用是首次執行需要網路。離線環境若無快取,命令面無法建立。專案把這類失敗歸入第五類退出碼中的 Discovery 錯誤,方便腳本分流處理。
為什麼它特別針對 AI 代理設計?
儲存庫內含九十五個 SKILL.md 技能目錄,覆蓋各項 API 與五十個常見工作流配方。代理可直接讀取這些檔案,配合 JSON 輸出與結構化退出碼判斷成敗。
技能的安裝方式有兩種。一次安裝全部技能可用 npx skills add https://github.com/googleworkspace/cli;只取所需則指向單一子目錄,例如 skills/gws-drive。倉庫說明明確提到可把 skills/gws-* 以符號連結方式掛進代理的技能目錄。
代理執行時的難題通常不是呼叫 API,而是判斷結果。這個專案把退出碼結構化為六個等級,零代表成功,一代表 API 錯誤,二代表認證問題,三代表參數驗證失敗,四代表無法取得 Discovery 文件,五代表內部錯誤。腳本不必解析錯誤文字,只看數字就能分流。
安全層面另有設計。它能接上 Google Cloud Model Armor,把 API 回應先送去掃描提示注入,再交給代理。模式可設為僅警告或直接攔截,預設為警告。這個環節回應的是代理讀取外部郵件時的實際風險。
安裝與認證需要經過哪些步驟?
先取得執行檔,以 gws auth setup 建立雲端專案並啟用 API,再用 auth login 選擇授權範圍。憑證以 AES-256-GCM 加密,金鑰置於系統金鑰環。
自動化路徑需要 gcloud 命令列工具。執行 gws auth setup 會建立 Cloud 專案、啟用相關 API 並完成登入,之後以 gws auth login 選擇授權範圍。若機器上沒有 gcloud,則要在 Google Cloud Console 手動建立 OAuth 用戶端,類型必須選桌面應用程式,並把用戶端 JSON 放進設定目錄。
手動流程有一個容易忽略的步驟。必須在 OAuth 同意畫面把使用者自己加入測試使用者名單,否則登入會以存取遭封鎖的通用錯誤結束。這個錯誤訊息不會指出真正原因,實際排查往往要翻查專案文件。
跨機器使用另有匯出流程。在有瀏覽器的機器完成互動認證後,以 gws auth export 輸出憑證,再於無介面環境設定環境變數指向該檔案。伺服器對伺服器的情境則改用服務帳戶金鑰,完全跳過互動登入。
憑證的優先順序分四層。環境變數中的存取權杖最高,其次是憑證檔案路徑,第三是加密儲存的登入憑證,最後是明文憑證檔。憑證本身以 AES-256-GCM 加密,金鑰存放於作業系統金鑰環。
使用上有哪些限制與風險?
專案明文聲明未獲 Google 官方支援,且尚未到達 v1.0,預期會有破壞性改動。測試模式的 OAuth 應用授權範圍上限約二十五項,預設套組會超出上限。
README 開頭就附有提示框,說明這不是 Google 官方支援的產品,結尾的免責聲明亦重申同一點。專案同時標注仍在活躍開發階段,往 v1.0 推進期間會有破壞性改動,這意味著版本升級需要預留驗證時間。
授權範圍是第二道門檻。未驗證的 OAuth 應用在測試模式下,Google 把同意範圍限制在約二十五項。專案的建議套組包含八十五項以上,直接套用會失敗,特別是使用一般 Gmail 帳戶時。實務做法是逐一指定服務,例如只挑選 Drive、Gmail 與 Sheets。
第三個細節關於 Sheets 的範圍表示法。儲存格範圍使用驚嘆號,例如 Sheet1!A1:C10,在 bash 中會被解讀為歷史展開,因此數值必須以單引號包覆。這個問題與工具本身無關,但幾乎每位首次使用者都會遇到。
權限設計值得肯定。專案沒有要求建立新的服務帳戶,也不需要把憑證貼進設定檔以外的位置,所有請求都經由使用者自己的 OAuth 授權。這種做法把風險留在既有權限模型內。
專案維護節奏是否仍然活躍?
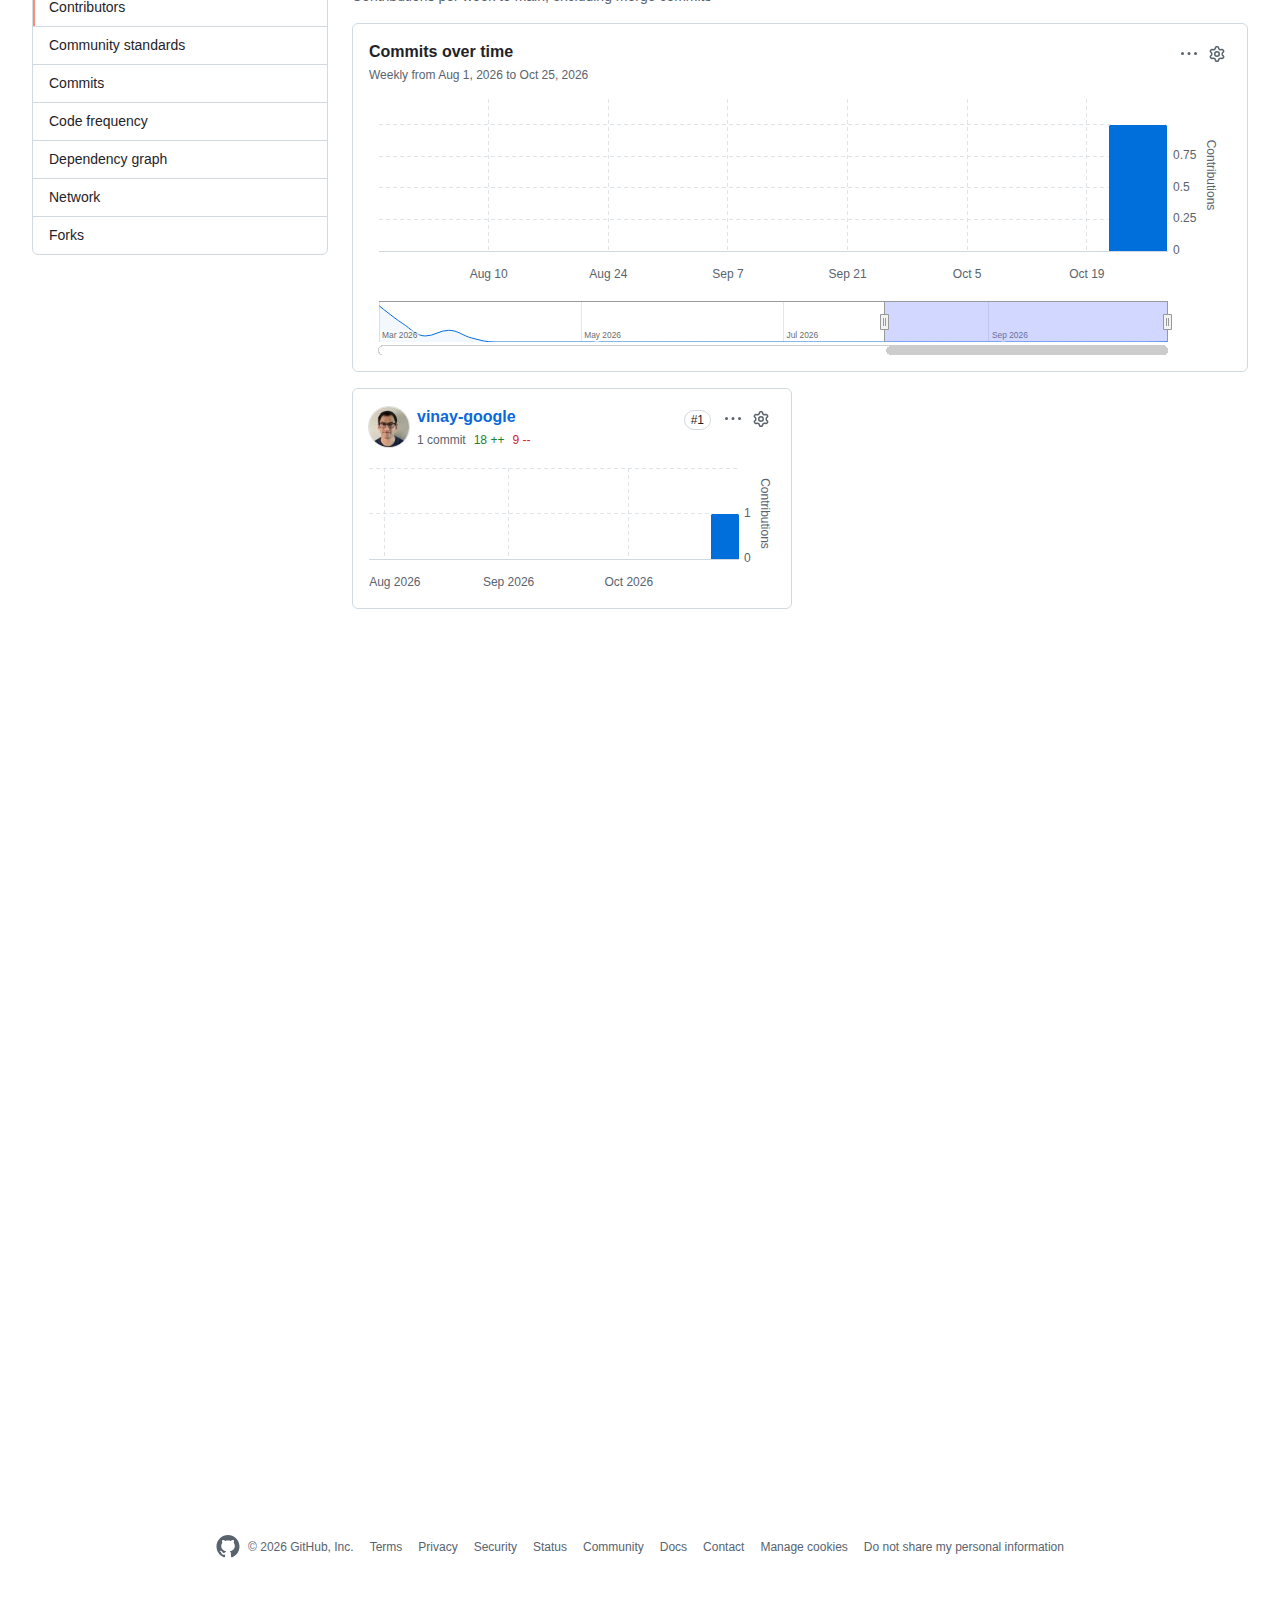
提交紀錄顯示功能開發集中在三月下旬,四月至九月之間沒有新提交,十月三十日只出現一項 CI 調整。星數與下載量持續上升,但程式碼更新節奏已明顯放緩。
這是評估時最需要留意的數字。儲存庫的提交紀錄顯示,四月至九月期間沒有任何新提交,十月三十日僅有一項關於自動化工作流的 CI 調整。npm 套件頁面的最後修改時間停留在三月三十一日。
前期開發相當密集。三月二十六日至三十一日期間連續推出多個版本,內容涵蓋認證改用系統金鑰環、移除 cargo-dist 改用原生抓取、以及依 Discovery API 重新生成技能。這種節奏通常出現在專案衝刺期。
開放問題的數量同樣值得參考。目前掛著一百三十七個未結問題,對於三萬二千顆星的專案而言不算離譜,但配合放緩的提交節奏,回應速度可能需要觀察。
有一個因素削弱這個結論的說服力。這個專案的命令面由 Discovery Service 即時生成,Google 新增 API 時工具無須改動即可支援。這種架構讓「程式碼不常更新」的負面意義相對降低,但錯誤修正與安全修補仍然依賴維護者。
與自行寫 REST 呼叫相比有什麼差異?
手寫 REST 呼叫要逐項研讀文件、自行處理分頁與錯誤分類,工具把 schema 內省、試運行預覽、自動分頁與統一錯誤碼收進單一介面,省去重複樣板。
實際差異出現在三個環節。第一個是探索,gws schema drive.files.list 直接輸出該方法的請求與回應結構,不必在文件頁之間跳轉。第二個是預覽,加上 --dry-run 可先看組出的請求內容而不實際送出。
第三個是分頁。--page-all 會自動翻頁並以 NDJSON 逐行輸出,配合 --page-limit 與 --page-delay 控制節奏,避免觸發配額限制。管線可直接接上 jq,例如只取檔名清單。
專案另備一批手工輔助命令,以加號開頭與自動生成的命令區隔。這些命令處理常見但瑣碎的組合,例如回覆郵件時自動處理串接、把今天會議與待辦整理成站立會議摘要、或把一封郵件轉成待辦事項。
時間相關的輔助命令會讀取 Google 帳戶時區,設定值快取二十四小時,也可用參數覆寫。這種細節顯示設計者理解跨時區團隊的實際需求。
開發者應該從哪裡開始?
先用 schema 命令確認目標方法的參數結構,再以試運行旗標檢視組出的請求,確認無誤後移除旗標正式執行。授權範圍應逐一挑選,避免一次要求過多。
第一步是縮小授權範圍。以 gws auth login -s drive,gmail,sheets 只挑實際需要的服務,可繞開測試模式的範圍上限,也降低日後撤銷授權的成本。
第二步是驗證請求。先用 gws drive files list --params '{"pageSize": 5}' --dry-run 觀察組出的內容,確認參數名稱與層級正確,再移除旗標實際呼叫。
第三步是接到代理。把技能目錄連結進代理的技能路徑後,代理便能依 SKILL.md 的說明組出命令,並用退出碼判斷結果。若同時使用 Gemini CLI,可安裝專案的擴充套件,讓代理繼承終端機既有的認證狀態。
對有意自動化 Workspace 流程的團隊,建議先在單一服務上做小規模驗證。這段驗證的時間成本,遠低於日後發現授權範圍過寬而需要重新申請。
出處連結有哪些?
本文依據 GitHub 儲存庫 googleworkspace/cli 的說明文件、版本與提交紀錄,以及 npm 套件的下載與版本資料。
原始專案位於 https://github.com/googleworkspace/cli ,授權條款為 Apache 2.0。npm 套件頁面為 https://www.npmjs.com/package/@googleworkspace/cli ,最新版本為 0.22.5。Google 官方的 Discovery Service 文件位於 https://developers.google.com/discovery 。
常見問題有哪些?
常見疑問集中在官方支援狀態、版本穩定度、授權失敗的排查方式,以及與既有 gcloud 工具的關係。以下按目前公開資訊逐項說明。這是 Google 官方產品嗎?
它託管在 Google Workspace 組織的 GitHub 帳戶下,但說明文件與免責聲明都明文指出,這不是獲官方支援的產品。使用時應視為官方團隊成員的實驗性開源專案,而非有服務等級保證的商業產品。
距離 v1.0 還有多遠?
目前版本為 0.22.5,仍屬零點版本。專案明言往 v1.0 推進期間會有破壞性改動,因此升級前應先在小規模環境驗證,並保留回退到舊版本的途徑。
登入時顯示存取遭封鎖怎麼辦?
多數情況是 OAuth 應用仍處於測試模式,而使用者沒有被列入測試名單。到雲端主控台的 OAuth 同意畫面把帳戶加入測試使用者,再重新執行登入即可。另一種可能是用戶端類型不是桌面應用程式。
為什麼建議的授權套組會失敗?
未驗證的應用在測試模式下,Google 把同意範圍限制在約二十五項,而建議套組包含八十五項以上。解法是改用逐一挑選服務的方式登入,例如只指定 Drive、Gmail 與 Sheets。
它與 gcloud 命令列工具如何分工?
兩者處理的層面不同。gcloud 管理雲端資源、專案與部署;這個工具處理 Workspace 的日常資料操作,例如檔案、郵件、行事曆與試算表。實際使用時常需要兩者並存。
可以在 CI 或伺服器上使用嗎?
可以。在有瀏覽器的機器完成互動認證後匯出憑證,於目標機器設定環境變數指向該檔案即可。若採用伺服器對伺服器模式,改用服務帳戶金鑰可完全跳過互動登入。
總結:gws 值得納入工作流程嗎?
對需要以程式操作 Workspace 的團隊,它把樣板成本壓得相當低,值得試用。但專案未達 v1.0 且提交放緩,關鍵流程仍應保留直接呼叫 API 的備援。
這個專案解決的是一個長期存在的摩擦。Google Workspace 的 API 覆蓋面極廣,但每個服務的請求格式、分頁方式與錯誤碼各異,開發者往往要為每個服務重寫一次樣板。把命令面交給 Discovery Service 生成,等於把維護責任交回給 API 提供者。
代理時代的需求則讓這種設計更有價值。當模型需要操作真實帳戶,結構化輸出與可預測的退出碼比人類友善的訊息更實用。九十五個技能目錄與提示注入過濾,回應的正是這類場景。
保留的部分同樣清楚。零點版本、暫停的提交節奏與一百三十七個未結問題,都提醒使用者不要把關鍵流程完全押在單一工具上。先做小規模驗證,保留直接呼叫 API 的備援,是目前較穩妥的評估方式。
