Plane 於十月二十八日釋出 1.4.3 版,修補一組圍繞專案與工作區的存取控制問題。舊版容許未加入專案的工作區成員發佈專案,並把其工作項經公開看板曝光;留言、表情、投票與收件提交亦未綁定所屬專案。此版同時為登入與註冊加入限流,並停止在查詢時回傳 webhook 簽章密鑰。
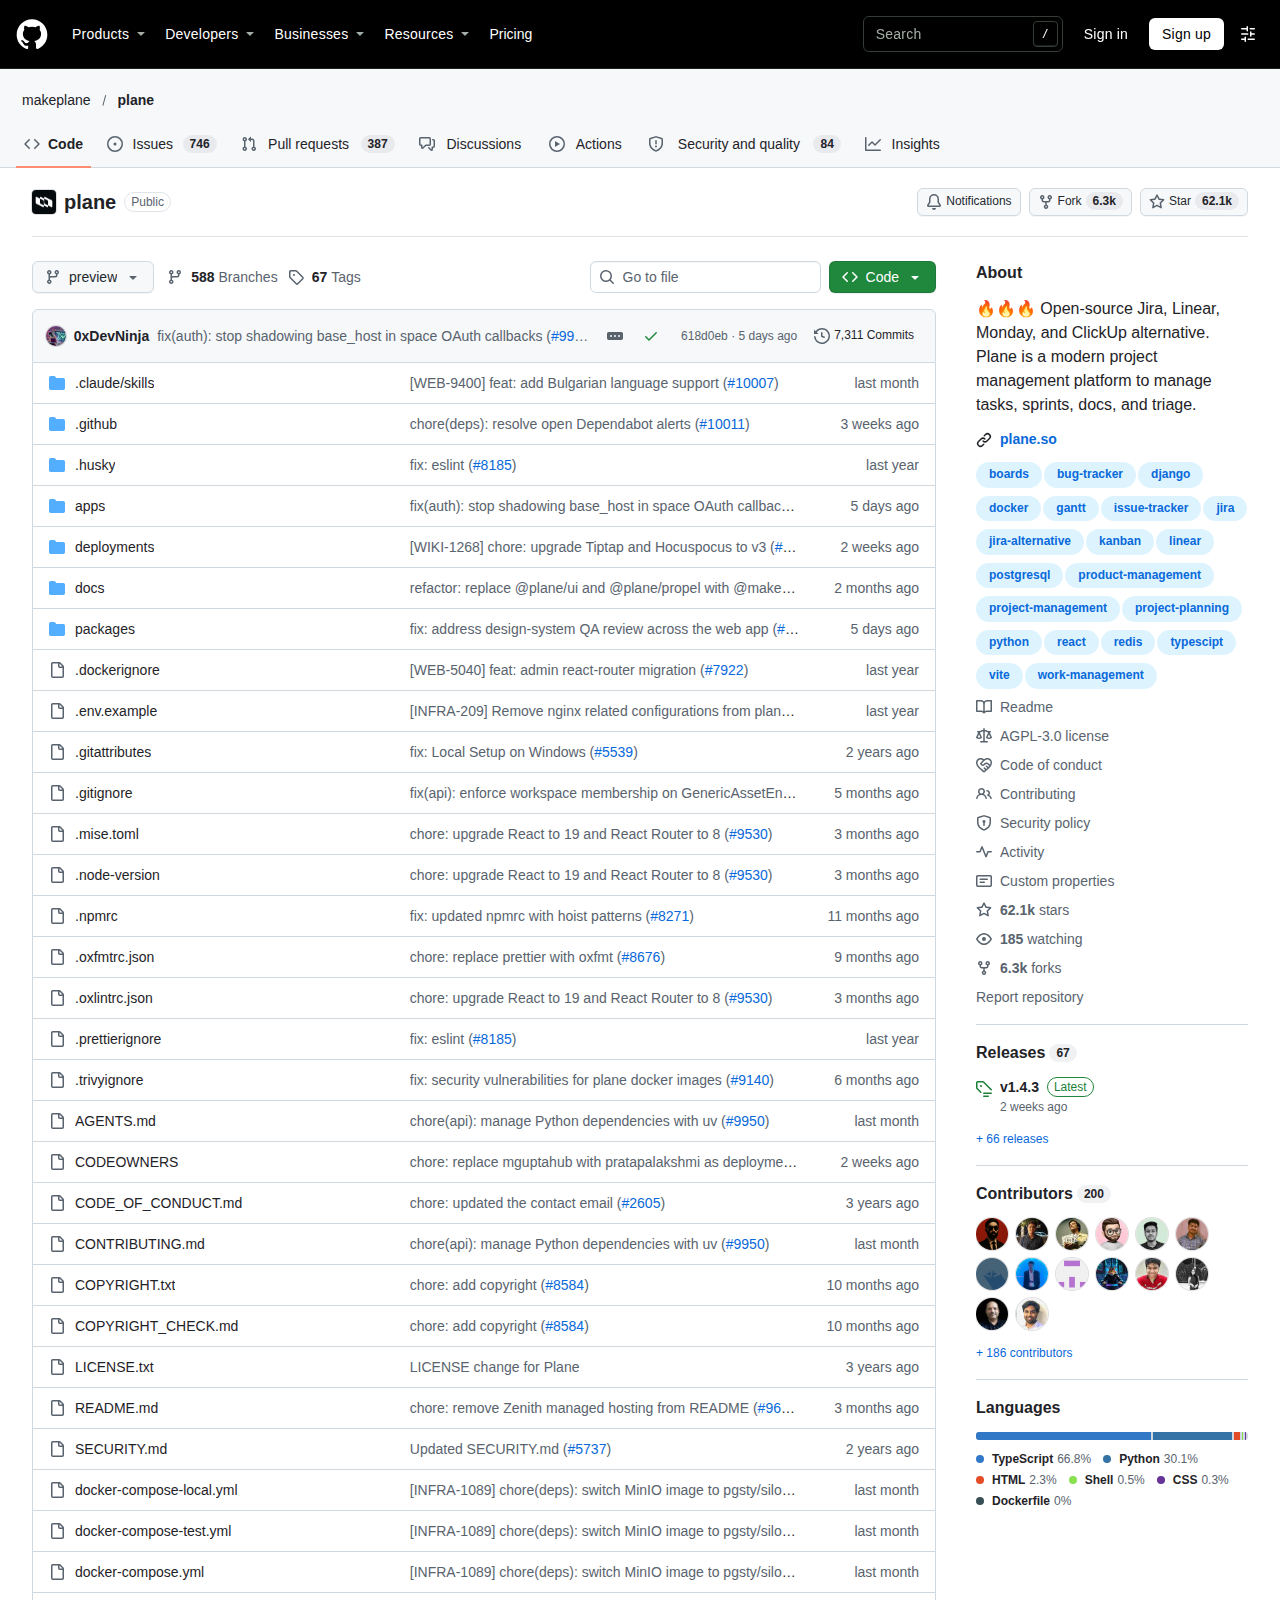
專案在 GitHub 累積 62,148 顆星標、6,342 次分支與 180 位貢獻者,以 AGPL 3.0 授權釋出。這類修補通常不會出現在功能宣傳之中,但它決定了自架團隊能否把內部issue 放到對外看板。
Plane 是什麼?
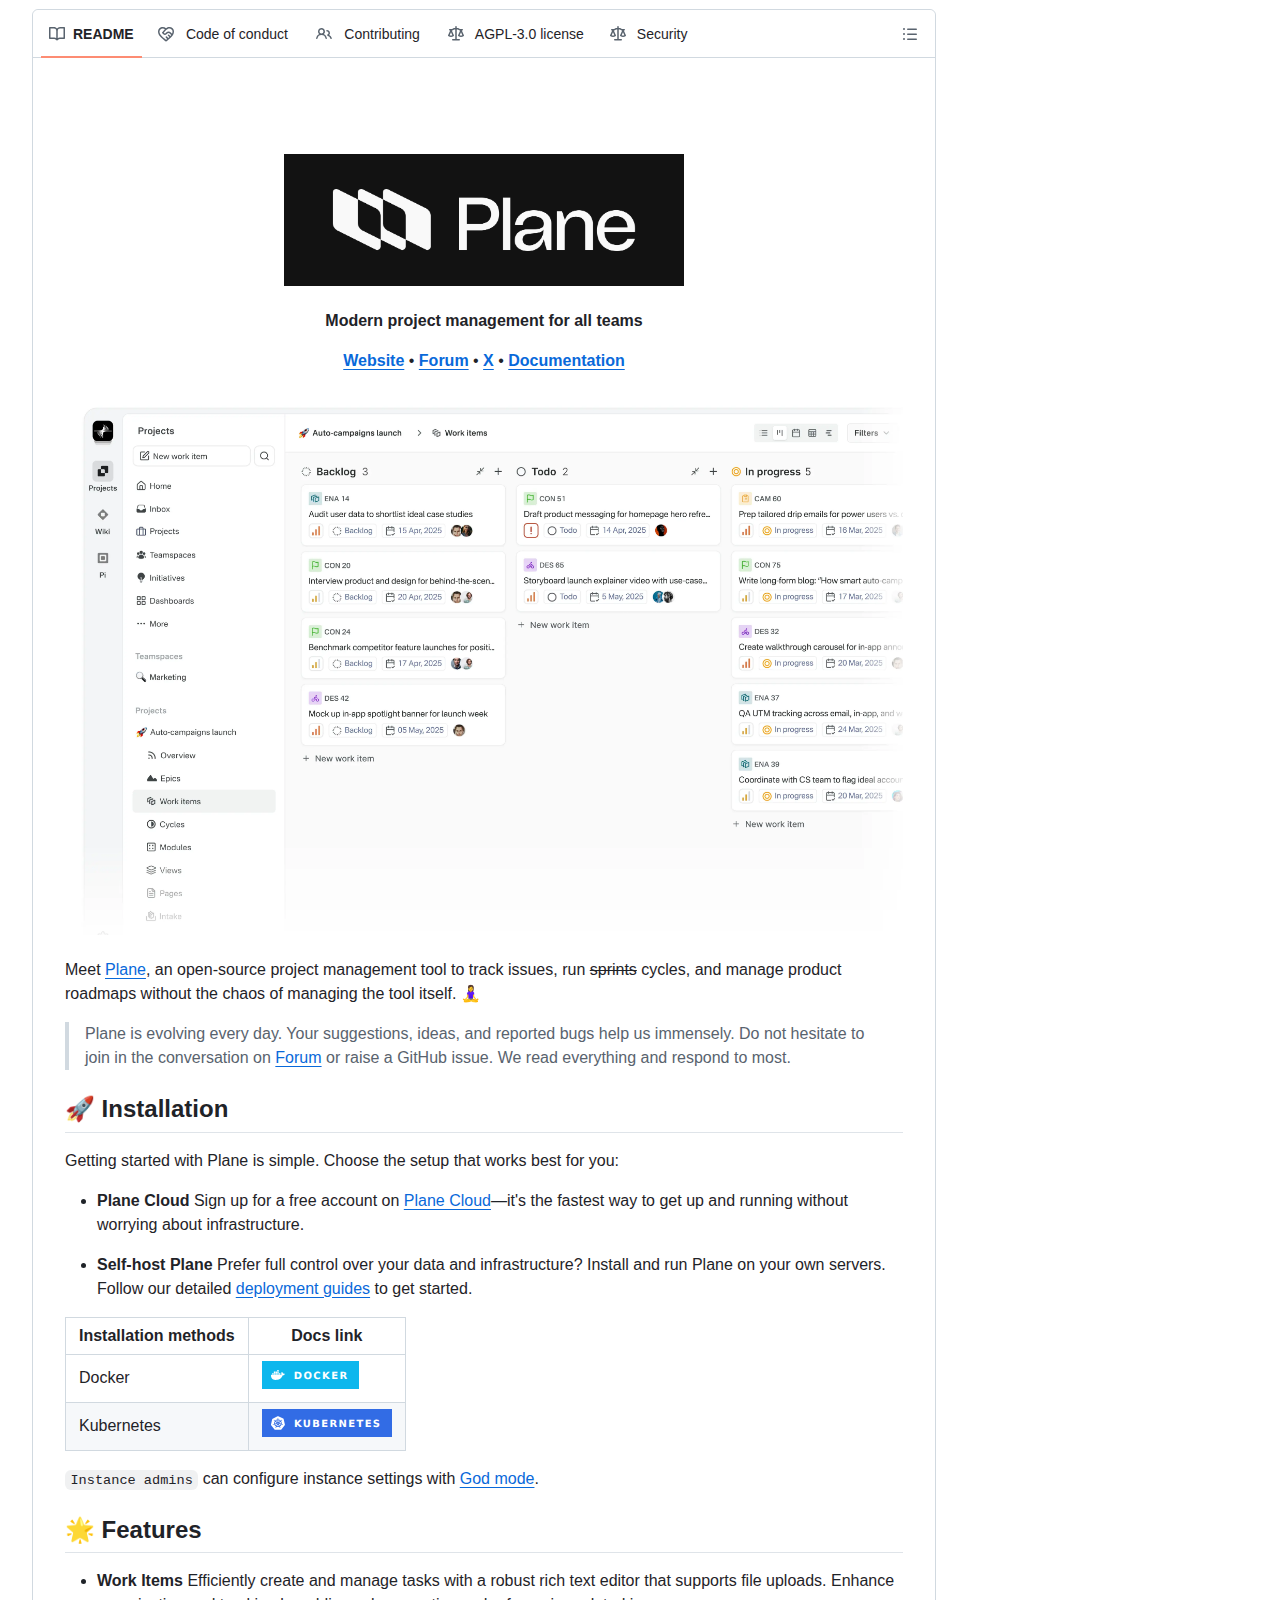
Plane 是開源專案管理平台,以工作項、週期與模組組織任務,可自架或用雲端版,以 AGPL 3.0 授權釋出,定位為 Jira 與 Linear 的替代方案。
專案自 2022 年 11 月啟動,程式碼以 TypeScript 佔約一千零二十四萬位元組、Python 佔約四百六十一萬位元組為主,前端採 React Router,後端為 Django,資料層使用 PostgreSQL 與 Redis。這種前後端分離的組成,意味權限檢查必須在兩邊同時成立,任何一側漏掉都會形成缺口。
功能面包含工作項、週期、模組、視圖、頁面與分析六個區塊。週期以燃盡圖追蹤進度,模組把大型專案切成可管理單元,視圖則把篩選條件存成可分享的畫面。自架部署提供 Docker Compose 與 Kubernetes 兩種方式,管理員可透過 God Mode 調整實例設定。
1.4.3 版修補了哪些越權問題?
此版要求發佈專案必須具備專案成員身分,並把公開看板的留言、表情、投票與收件提交綁定所屬專案與工作區;子工作項端點限定專案範圍,草稿轉工作項只限擁有者操作。
發布說明把這批問題歸類為存取控制與租戶隔離。最直接的一項,是專案發佈權限過去只檢查工作區成員身分,未檢查是否屬於該專案,結果任何工作區成員都可以把一個不屬於自己的專案發佈出去,包括標記為秘密的專案,並讓其中工作項經公開看板對外顯示。標籤建立走同一段權限檢查,因此一併修補。
第二項涉及公開看板的寫入路徑。留言、表情、投票與收件提交原本未綁定看板所屬的專案與工作區,呼叫方可以對其他專案的工作項寫入內容,或讀取其他專案的公開留言;停用投票的看板也不再接受投票。第三項是子工作項端點,過去只憑專案成員身分即可讀取其他專案的子工作項,甚至把工作項跨專案改掛父項。
為什麼專案發佈權限會影響工作項曝光?
公開看板會繞過專案成員身分直接對外顯示工作項。只要發佈權限未綁定專案成員資格,內部工作的標題、狀態與指派對象就會被推到網路上,無需登入即可讀取。
專案管理工具的資料模型通常把「可見範圍」與「成員資格」分開處理。工作區成員看得到專案清單,但只有專案成員才該看到細節;公開看板則是一條例外通道,把指定專案的工作項以唯讀方式開放給外部。例外通道一旦與成員資格脫鉤,內部規劃就變成公開頁面。
真實場景並不罕見。團隊把客服回饋或合作夥伴的需求放在獨立專案,並設為秘密,只讓少數成員進入。若任何工作區成員都能按下發佈,這個專案就會出現在對外看板,連帶暴露客戶名稱、優先次序與負責人。這類外洩不會觸發任何告警,因為系統認為操作合法。
公開看板為何成為跨租戶寫入入口?
舊版對看板的留言、表情與投票只驗證看板是否公開,未核對目標工作項是否屬於同一專案與工作區,因此可跨專案寫入內容,甚至讀取他處的公開留言。
寫入路徑的授權比讀取更容易被忽略。使用者在前端看到的是某個看板,但請求送到後端時只帶工作項識別碼;若後端未把工作項重新綁回專案與工作區,攻擊者只要替換識別碼,就能把留言寫到別人的專案。這類問題在多租戶部署中影響最大,因為同一個實例上可能同時服務多個組織。
1.4.3 版把這幾條路徑改為先解析目標工作項所屬的專案與工作區,再比對請求來源。同時,停用投票的看板會直接拒絕投票請求,而不是接受後靜默丟棄。對於把對外看板當成客戶回饋入口的團隊,這層校驗直接決定資料是否會混到其他組織。
登入限流與 webhook 密鑰為何同樣關鍵?
此版為應用與公開看板的電郵密碼登入及註冊加入限流,阻斷暴力破解與憑證填充;webhook 簽章密鑰只在建立或重新產生時顯示,清單與查詢不再回傳。
電子郵件與密碼登入是自架實例最常見的入口,也是憑證填充攻擊的首要目標。過去這條路徑沒有速率限制,攻擊者可用外流的帳號密碼清單持續嘗試。1.4.3 版在應用與公開看板兩處同時加上限流,把嘗試次數收斂到可控範圍。
Webhook 簽章的處理同樣調整。舊版在清單、單筆查詢與更新回應中一併回傳簽章密鑰,任何能讀取 webhook 設定的成員都可以取得密鑰,並在外部偽造事件。新版只在建立 webhook 或重新產生密鑰時顯示一次,之後無法再讀取。已整合外部系統的團隊需要檢查現有流程是否依賴這個欄位。
這次更新還修了哪些部署問題?
此版修正 MinIO 自 Docker Hub 移除後造成的映像拉取失敗,改用 pgsty/silo 並固定版本標籤;安裝腳本改為查詢失敗即報錯。
映像相依是自架部署最脆弱的一環。MinIO 組織從 Docker Hub 移除後,內建物件儲存的拉取路徑隨即失效;此版改用 pgsty/silo 映像,並把標籤由 latest 固定為具體版本,避免未來再次因上游變動中斷。
安裝腳本的問題來自 GitHub API 回應格式變化。install.sh 與 swarm.sh 原本假設回應為縮排格式,改為精簡格式後解析失敗,腳本卻繼續以空版本號執行;新版在查詢失敗時直接中止。離線還原腳本亦加入備份目錄與 compose 磁碟區路徑的對應、還原前清除殘留解壓資料,以及目錄交換失敗時回滾舊資料。
自架實例應如何安全升級?
先在測試環境以資料庫快照演練升級,確認備份可還原再於維護時段更新。升級後複查看板是否僅顯示應公開的專案。
升級前第一件事是備份。此版包含權限邏輯變更,回退需要完整資料庫與物件儲存快照;只備份 PostgreSQL 而略過附件,還原後會出現工作項存在但檔案遺失的狀態。專案提供 Docker Compose 與 Kubernetes 兩種部署路徑,兩者的映像標籤需同步更新。
升級後應主動複查三件事。其一,逐一開啟公開看板,確認顯示的專案清單沒有多出內部專案。其二,檢查外部整合是否依賴 webhook 簽章欄位,若有則重新產生密鑰並更新對方設定。其三,於登入頁嘗試連續錯誤密碼,確認限流已生效。
Plane 與商業專案管理工具如何取捨?
Plane 的優勢在資料自主與零授權費,代價是自行承擔升級、備份與安全修補;商業服務把維運外包,但資料存放與功能調整受限於供應商。
功能對照上,Plane 已覆蓋工作項、週期、模組、視圖與分析這幾個核心區塊,對中小型產品團隊足以替代商業工具。差異出現在治理層面:商業服務提供 SLA、稽核記錄與合規認證,自架實例則需要團隊自行建立備份、監控與升級節奏。
授權條款影響商業採用。AGPL 3.0 要求修改後的網路服務同樣開源,企業若打算把 Plane 包裝成對外產品,需先確認法務立場;純內部使用不受這層限制。對比之下,雲端版與自架版的功能落差不小,部分企業功能只在付費方案提供。同屬自架優先取向的部署方案,可對照 Dokploy 3.1 的自架 PaaS 做法 與 Immich v3.4 的通行金鑰設計,兩者在升級節奏與身分驗證上遇到相同課題。
出處連結有哪些?
本文資訊來自 Plane 官方 v1.4.3 與 v1.4.0 發布說明及 GitHub 儲存庫,數據取自 2026 年 11 月 8 日。
- 專案儲存庫:makeplane/plane
- 1.4.3 發布說明:v1.4.3 release notes
- 官方文件:docs.plane.so
- 自架部署指南:developers.plane.so
總結:Plane 1.4.3 值得升級嗎?
值得,尤其對已啟用公開看板或多人共用工作區的自架實例。此版修補的是會讓內部工作項外洩的權限缺口,風險高於一般功能更新,延後升級並不划算。
這個版本的價值不在新增功能,而在把幾條既有的授權路徑補齊。專案發佈、看板寫入與子工作項查詢三處缺口都指向同一個成因:前端已隱藏的操作,後端沒有再驗一次。對自架團隊而言,這類修補的優先級應該高於任何介面改進。
節奏上亦值得留意。1.4.3 於十月二十八日釋出,前置候選版在十月六日與十月二十三日推進,穩定版與候選版之間相隔五日,屬於較短的驗證窗口。急於上線的部署宜先在測試環境演練備份與還原,確認流程可行後再動正式資料。
